AI-System-Repository für den EU AI Act
Einführung
Der EU AI Act verpflichtet Organisationen, ein Inventar ihrer KI-Systeme zu führen, zu verstehen, wo diese eingesetzt werden, ihre Risiken zu bewerten und eine angemessene Governance über den gesamten Lebenszyklus nachzuweisen.
Viele Organisationen betreiben bereits zahlreiche KI-Systeme in verschiedenen Anwendungen, Cloud-Plattformen und Abteilungen. Ohne ein strukturiertes architektonisches Inventar wird es schwierig, KI-Systeme zu identifizieren, ihren Geschäftskontext zu verstehen, regulatorische Pflichten zu bewerten oder Compliance bei Audits nachzuweisen.
Dieses Pattern beschreibt einen pragmatischen Ansatz zur Modellierung von KI-Systemen wie AI Agents, Chatbots und MCP-Tools in ADOIT mit ArchiMate. Das Pattern ist abgestimmt auf das ADOIT Lean Profile for Enterprise Architecture. Der Fokus liegt auf einem KI-Inventar, das Governance, Risikobewertung und Compliance mit dem EU AI Act unterstützt und gleichzeitig für Enterprise-Architecture-Analyse und -Planung geeignet bleibt.
Designprinzip
KI-Systeme in ihrem Unternehmenskontext modellieren
Ein KI-System sollte niemals als isolierte technische Komponente dokumentiert werden.
Effektive KI-Governance erfordert das Verständnis von:
- wo ein KI-System bereitgestellt wird,
- welche Geschäftsprozesse es unterstützt,
- welche Geschäftsdaten es verarbeitet,
- welche organisatorischen Verantwortlichkeiten damit verbunden sind,
- welches KI-Modell es antreibt,
- welche Governance-Kontrollen gelten,
- und wie es entdeckt und inventarisiert wurde.
Das AI-Repository verbindet daher Geschäfts-, Anwendungs-, Informations-, Technologie- und Governance-Perspektiven in einem konsistenten Architekturmodell.
Modellierungsstruktur
KI-Systeme als Applikationsservices
Jedes KI-System wird als Applikationsservice mit der Spezialisierung < KI-System > modelliert.
Das KI-System wird als Applikationsservice modelliert, weil es einen KI-Service und nicht die hostende Anwendung repräsentiert.
Es bildet das zentrale Element des KI-Inventars.
Typische Beispiele:
- Customer Support agents
- Code Generation agents
- Procurement copilots
- MCP servers
Bereitstellende Anwendungen
Während KI-Systeme üblicherweise in einer bestehenden Applikationskomponente eingebettet sind, kann ein KI-System auch als eigenständiges Infrastrukturelement realisiert werden.
Die Applikationskomponente repräsentiert das Softwareprodukt oder die Anwendung, in der die KI-Funktionalität implementiert ist. Sie liefert architektonischen Kontext, Ownership, Lifecycle-Management und Integration in das Anwendungsportfolio.
 Applikationskomponente → Realisierung → Applikationsservice < KI-System >
Dies beantwortet:
Welche Anwendung stellt dieses KI-System bereit?
Geschäftskontext
KI-Systeme unterstützen einen oder mehrere Geschäftsprozesse.
Dies schafft den für Governance erforderlichen Geschäftskontext und ermöglicht Organisationen, KI-Systeme zu identifizieren, die in regulierten oder potenziell risikoreichen Geschäftsaktivitäten eingesetzt werden.
Applikationsservice < KI-System > → Dienen → GeschäftsprozessDies beantwortet:
Welcher Geschäftsprozess wird durch dieses KI-System unterstützt?
Geschäftliche Verantwortlichkeiten
KI-Systeme bedienen auch eine oder mehrere Geschäftsrollen, die mit ihrem Betrieb und ihrer Governance interagieren oder dafür verantwortlich sind.
Im Kontext des EU AI Act unterscheiden Organisationen typischerweise drei zentrale Verantwortlichkeiten:
- Owner - verantwortlich für die geschäftliche Nutzung, den Lebenszyklus und die Governance des KI-Systems innerhalb der Organisation.
- Provider - verantwortlich für die Entwicklung oder das Inverkehrbringen des KI-Systems. Dies kann ein internes Entwicklungsteam oder ein externer Softwareanbieter sein.
- Deployer - verantwortlich für den Betrieb oder die Nutzung des KI-Systems im vorgesehenen Geschäftskontext.
Diese Verantwortlichkeiten werden als Geschäftsrollen modelliert und können über mehrere KI-Systeme hinweg wiederverwendet und den passenden organisatorischen Akteuren zugeordnet werden.
Applikationsservice < KI-System > → Dienen → GeschäftsrolleDies beantwortet:
Welche organisatorischen Verantwortlichkeiten sind mit diesem KI-System verbunden?
Datennutzung
Die von einem KI-System verarbeiteten Geschäftsdaten werden mit Geschäftsobjekten modelliert.
Typische Beispiele:
- Employee
- Customer
- Produkt
- Order
- Invoice
- Vertrag
- Supplier
- Asset
Geschäftsobjekte repräsentieren geschäftsrelevante Informationskonzepte und keine technischen Implementierungsdetails wie Prompts, Embeddings, Vector Stores oder Payload-Formate.
Applikationsservice < KI-System > → Zugriff → GeschäftsobjektDies unterstützt:
- Transparenz darüber, welche Geschäftsdaten von KI-Systemen verarbeitet werden,
- Data Governance und Ownership,
- Impact-Analysen,
- die vom EU AI Act geforderte Dokumentation.
KI-Modell
Das KI-Modell, das ein KI-System antreibt, wird als Systemsoftware modelliert.
Typische Beispiele:
- GPT-5
- Claude Sonnet
- Gemini
- Llama
- Mistral Large
- Phi-4
- Custom Foundation Model
Das KI-Modell repräsentiert die Softwarekomponente, die die Intelligenz hinter dem KI-System bereitstellt.
Systemsoftware → Dienen → Applikationsservice < KI-System >Dies dokumentiert, welches Foundation Model oder LLM das KI-System antreibt, und unterstützt Impact-Analysen bei Modell-Upgrades, -Ersetzungen oder -Außerbetriebnahme.
Entdeckte Artefakte
Organisationen entdecken potenzielle KI-Systeme oder deren Komponenten/Konfigurationen häufig automatisch über Unternehmensplattformen wie Microsoft Entra, Azure AI Foundry, ServiceNow, GitHub oder andere KI-Management-Lösungen.
Diese technischen Funde werden als Entdeckte Artefakte modelliert. Sie liefern den Nachweis, dass ein KI-System existiert, und unterstützen die kontinuierliche Synchronisation zwischen automatisierten Discovery-Quellen und dem Architektur-Repository.
Entdeckte Artefakte werden genutzt, um KI-Systeme im Repository zu identifizieren, zu validieren oder anzulegen – bei gleichzeitiger menschlicher Kontrolle über das Inventar.
Entdecktes Artefakt → Realisierung → Applikationsservice < KI-System >Dies unterstützt:
- automatisierte KI-Discovery,
- kontinuierliche Inventar-Synchronisation,
- Validierung dokumentierter KI-Systeme,
- Identifikation undokumentierter KI-Systeme.
KI-Governance-Kontrollen
KI-Governance-Kontrollen werden als Einschränkungs modelliert.
Einschränkungs erfassen verbindliche Governance-, Compliance-, Sicherheits- oder organisatorische Regeln, die für ein KI-System gelten. Sie repräsentieren Pflichten aus dem EU AI Act, internen Governance-Richtlinien oder anderen regulatorischen Rahmenwerken.
Typische Beispiele:
- Human oversight required
- Transparency obligations
- Logging and monitoring required
- Data quality controls
- Bias monitoring
- Human review before deployment
- Periodic compliance review
Einschränkung → Assoziation → Applikationsservice < KI-System >
Das Pattern
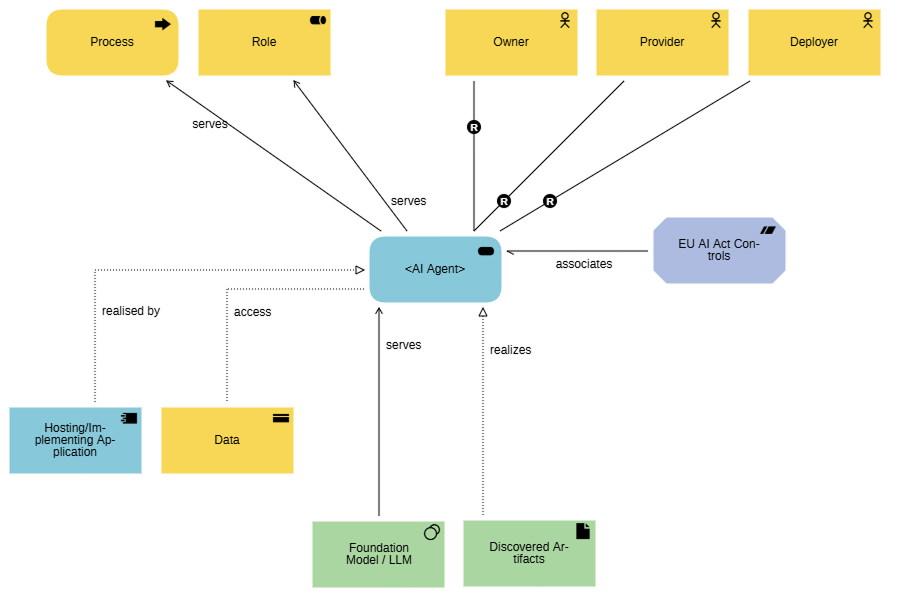
Do / Don't - KI-System-Modellierung
 Do
- Jedes KI-System explizit als Applikationsservice modellieren.
- Jedes KI-System mit der bereitstellenden Applikationskomponente verbinden.
- KI-Systeme mit den von ihnen unterstützten Geschäftsprozessen verknüpfen.
- Die relevanten Geschäftsrollen (wie Owner, Provider und Deployer) je KI-System dokumentieren.
- Die von KI-Systemen verarbeiteten Geschäftsdaten mit Geschäftsobjekten dokumentieren.
- Foundation Model / LLM getrennt vom KI-System modellieren.
- Automatisierte Discovery durch Verknüpfung von Entdeckten Artefakten mit KI-Systemen integrieren.
- KI-Governance-Kontrollen mit Einschränkungen erfassen.
- Das Architektur-Repository als maßgebliches KI-Inventar nutzen.
- Prompts, Embeddings oder Implementierungsdetails als Artefakte modellieren.
 Don't
- KI-Systeme nicht als Applikationskomponenten modellieren.
- Foundation Models nicht als KI-Systeme modellieren.
- KI-Systeme nicht ohne Geschäftskontext oder organisatorische Verantwortlichkeiten dokumentieren.
- Keine separaten Tabellen für KI-Inventare pflegen.
- Automatisch entdeckte KI-bezogene Artefakte nicht ignorieren.
Umfang und Zielsetzung
Dieses Pattern unterstützt:
- KI-Inventare gemäß EU AI Act
- KI-Governance und Ownership
- KI-Risikoklassifizierung
- Governance- und Compliance-Workflows
- Transparenz über den KI-Einsatz im Unternehmen
- Architektur-Impact-Analysen
- unternehmensweite KI-Governance
Es ist nicht vorgesehen für:
- den Ersatz von KI-Modell-Registries oder MLOps-Plattformen,
- die Beschreibung von Deployment- oder Runtime-Architektur,
- den Ersatz detaillierter technischer KI-Dokumentation.