ADOIT 21.0 Hardware-/Software-Anforderungen
Kurzbeschreibung
| ADOIT Web-Client | Webbrowser zum Zugriff auf die ADOIT Web-Applikation. ADOIT unterstützt die Desktop-Browser Microsoft Edge, Mozilla Firefox und Google Chrome unter Windows sowie Safari unter macOS und auf dem iPad. |
| ADOIT Web-Server | Containerisierte Web-Server-Komponente, die die ADOIT Web-Applikation bereitstellt und den HTTP(S)-Datenverkehr von Web-Clients verarbeitet. Der Web-Server wird als OCI-konformer Container betrieben und ist typischerweise in externe Komponenten wie einen Ingress-Controller, die Gateway API oder einen Reverse Proxy zur HTTPS-Terminierung integriert. |
| ADOIT Applikations-Server | Containerisierte Backend-Komponente, die die zentrale ADOIT-Anwendungslogik beinhaltet und den Zugriff auf die ADOIT-Datenbank bereitstellt. Der Applikations-Server wird als OCI-konformer Container betrieben und kommuniziert über das interne Deployment-Netzwerk mit dem Web-Server. |
| ADOIT Datenbank | Externer Datenbankserver zur Speicherung sämtlicher persistenter ADOIT-Repository-Daten. ADOIT unterstützt Microsoft SQL Server und PostgreSQL. Die Datenbank wird unabhängig von den ADOIT-Containern betrieben und nicht als Teil der ADOIT-Runtime bereitgestellt. |
Architektur
Die Architektur von ADOIT basiert auf einem containerisierten Anwendungsmodell.
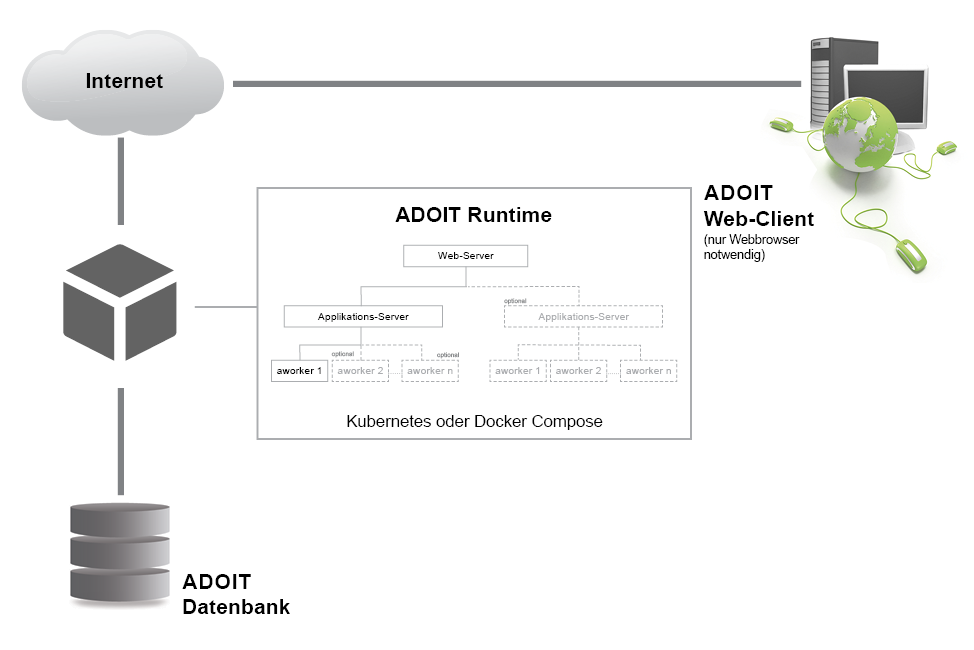
Die Anwendung wird als Set von OCI‑konformen Container‑Images ausgeliefert und besteht aus zwei zentralen Server‑Komponenten:
- dem ADOIT Web‑Server
- dem ADOIT Applikations‑Server
Beide Komponenten werden in jeweils eigenen Containern betrieben und kommunizieren über ein internes Deployment‑Netzwerk miteinander. Der Web‑Server stellt die Web‑Applikation für Endbenutzer bereit und verarbeitet eingehende HTTP‑Anfragen. Der Applikations‑Server enthält die zentrale Anwendungslogik und übernimmt den Zugriff auf die ADOIT‑Datenbank.
Die ADOIT‑Datenbank ist nicht Bestandteil der containerisierten Laufzeitumgebung, sondern wird als externer Datenbankserver betrieben. Sie speichert sämtliche persistenten Repository‑Daten und wird unabhängig vom ADOIT‑Deployment administriert.
ADOIT bietet zwei Optionen für das containerbasierte Deployment:
- Kubernetes, unter Verwendung des mitgelieferten Helm-Charts
- Docker-Compose, unter Verwendung der mitgelieferten Compose-Konfiguration
Die grundlegende Anwendungsarchitektur bleibt dabei identisch; Unterschiede ergeben sich ausschließlich im Bereich der Orchestrierung und Infrastrukturintegration.
Software-Anforderungen
ADOIT Web-Client
Der Zugriff auf ADOIT erfolgt ausschließlich über einen Webbrowser. Zusätzliche clientseitige Software oder Plugins sind nicht erforderlich.
| Untertstützte Browser | Desktop-Browser:
|
Server‑Komponenten
ADOIT wird in einer containerbasierten Server-Umgebung betrieben. Sämtliche serverseitigen Komponenten werden als OCI‑konforme Container‑Images ausgeliefert und mithilfe einer unterstützten Container-Runtime ausgeführt.
Die folgenden Abschnitte beschreiben die erforderliche serverseitige Software-Umgebung sowie die Infrastrukturkomponenten, die für den Betrieb von ADOIT bereitzustellen sind.
Container-Runtime
ADOIT erfordert eine OCI‑konforme Container-Runtime auf einer x86_64‑ (AMD64‑)Architektur. Folgende Container-Plattformen sind vollständig validiert und werden unterstützt:
| Plattform | Status |
|---|---|
| Kubernetes (x86_64) | Unterstützt |
| Docker und Docker Compose (x86_64) | Unterstützt |
Andere OCI‑konforme Container-Runtimes oder Kubernetes‑kompatible Plattformen sind voraussichtlich kompatibel, sofern sie den jeweiligen Standards entsprechen. Solche Plattformen werden jedoch nicht einzeln getestet.
ADONIS-Images werden mit der Anforderung ausgeliefert, dass die in den Containern ausgeführten Prozesse dem Benutzer 1100 gehören. In Container-Orchestrierungsumgebungen mit Einschränkungen bezüglich der runAsUser-Einstellungen kann dies dazu führen, dass die Container nicht gestartet werden können. Die Deployment-Einstellungen müssen so angepasst werden, dass die Ausführung als Benutzer 1100 erlaubt ist. In OpenShift kann dies beispielsweise erreicht werden, indem das Security Context Constraint (SCC) für das zugehörige Service-Konto auf nonroot gesetzt wird (siehe die Red Hat OpenShift-Dokumentation. Mit dieser Einstellung wird weiterhin sichergestellt, dass der tatsächliche Benutzer nicht root ist, wobei berücksichtigt wird, dass bei Vorhandensein mehrerer Instanzen von BOC Group-Produkten auf einem Node diese mit derselben UID ausgeführt werden.
Betriebssystem (Host-Ebene)
ADOIT ist für den Betrieb auf modernen Linux-basierten Betriebssystemen ausgelegt, welche die Ausführung der erforderlichen Container-Runtime unterstützen.
Beispiele für geeignete Host-Betriebssysteme sind:
- Ubuntu
- Debian
- Red Hat Enterprise Linux (RHEL)
- SUSE Linux Enterprise Server (SLES)
Grundsätzlich kann jede aktuelle Linux-Distribution eingesetzt werden, die vom gewählten Container-Runtime- und Deployment-Stack unterstützt wird.
Kubernetes und Deployment-Tooling
Beim Betrieb von ADOIT in einer Kubernetes‑Umgebung gelten folgende Anforderungen:
| Komponente | Anforderung |
|---|---|
| Kubernetes | Kubernetes-Version 1.32 oder höher |
| Helm | Helm 3.x für Deployment und Lifecycle-Management |
| Zugriff auf Container-Registry | HTTPS-Zugriff auf OCI-Registry (Port 443) |
Der Kubernetes‑Cluster muss Standard‑Ressourcentypen wie Services, Ingress‑ oder Gateway‑API‑Ressourcen sowie Persistent Volume Claims unterstützen, wie sie für das ADOIT‑Deployment erforderlich sind.
Persistenter Speicher
Persistenter Speicher wird für den Volltext-Suchindex sowie für die Logdateien der Anwendung benötigt. Die Bereitstellung des Speichers erfolgt in der Regel über Kubernetes Persistent Volumes (PV) und Persistent Volume Claims (PVC), die über das bereitgestellte Helm-Chart konfiguriert werden.
| Speicherkomponente | PVC erforderlich | Backup erforderlich | Zweck | Hinweise |
|---|---|---|---|---|
| Volltext-Suchindex | Ja | Nein | Speicherung des vom Applikations-Server-Pod verwendeten Volltext-Suchindex. | Erfordert ein dediziertes PVC, das am Applikationsserver-Pod gemountet ist. Der Speicher kann durch Block-Storage wie Ceph RBD bereitgestellt werden. Der Index kann jederzeit neu erstellt werden. |
| Applikations-Logs | Ja | Optional | Speicherung von Logdateien und Erzeugung des ADOIT Support Information Package (SIP) | Logdateien können zusätzlich oder alternativ zum Standard-Container-Logstream (stdout/stderr) auf dieses Volume geschrieben werden. |
Serverseitiger Softwareumfang
Die ADOIT‑Container‑Images enthalten alle erforderlichen applikationsspezifischen Abhängigkeiten. Insbesondere gilt:
- Auf dem Host-System ist keine separate Java‑Installation erforderlich.
- Es muss keine Web‑ oder Applikationsserver-Software außerhalb der Container installiert werden.
- Die Konfiguration erfolgt ausschließlich über Umgebungsvariablen, die beim Deployment bereitgestellt werden.
Abhängig von der gewählten Deployment‑Umgebung können zusätzliche Infrastrukturkomponenten erforderlich sein (z. B. Reverse Proxies, Ingress‑Controller oder Zertifikatsmanagement‑Lösungen). Diese sind nicht Bestandteil der ADOIT‑Runtime selbst und werden in der zugehörigen technischen Dokumentation beschrieben.
Datenbank-Server
ADOIT erfordert ein extern betriebenes Datenbanksystem zur Speicherung aller persistenten Repository‑ und Anwendungsdaten. Die Datenbank ist nicht Bestandteil der ADOIT‑Container‑Runtime und muss unabhängig bereitgestellt und betrieben werden.
Unterstützte Datenbankmanagementsysteme
ADOIT unterstützt folgende Datenbankmanagementsysteme:
| Unterstützte Datenbanksysteme | Microsoft SQL Server:
Hinweis: Die SQL Server Express Edition wird nicht für den produktiven Einsatz empfohlen. Hinweis: ADOIT unterstützt kein SQL Server Multi-Subnet-Failover. Jeder Abbruch der Datenbankverbindung führt zu einem Neustart der datenbankabhängigen Backend-Komponenten. PostgreSQL
|
Datenbankanbindung
- Die Datenbank muss vom ADOIT Applikations‑Server‑Container aus über das Netzwerk erreichbar sein.
- Erforderliche Datenbanktreiber sind Bestandteil der ADOIT‑Container‑Images; zusätzliche Client‑Installationen auf dem Host-System sind nicht notwendig.
- Die Datenbankverbindung (Host, Port, Datenbankname, Zugangsdaten) wird über Umgebungsvariablen im Deployment konfiguriert.
Datenbankbetrieb
- Die Datenbank kann auf physischen oder virtuellen Servern oder als Managed Database Service betrieben werden, sofern die Netzwerkanbindung gewährleistet ist.
- Backup, Wiederherstellung, Hochverfügbarkeit und Wartung der Datenbank liegen in der Verantwortung des Kunden.
- ADOIT stellt keine zusätzlichen Anforderungen an Datenbank‑Cluster‑ oder Failover‑Mechanismen über die Standardfunktionen des jeweiligen DBMS hinaus.
Zusätzliche optionale Server-Komponenten
| SMTP-Server |
|
Netzwerk-Anforderungen
Der Betrieb von ADOIT erfordert eine zuverlässige Netzwerkanbindung zwischen den beteiligten Komponenten sowie zu notwendigen Infrastrukturservices.
Erforderliche Netzwerkverbindungen
Folgende Netzwerkverbindungen müssen verfügbar sein:
| ADOIT Web-Client – ADOIT Web-Server | Zugriff durch Endbenutzer über HTTP oder HTTPS.
|
| ADOIT Web-Server – ADOIT Applikations-Server | Interne Kommunikation innerhalb der Deployment‑Umgebung. |
| ADOIT Applikations-Server – Datenbankserver | Persistente Verbindung zur externen Datenbank.
|
| Deployment‑Umgebung → Container‑Registry | HTTPS‑Zugriff (in der Regel TCP‑Port 443) zum Abruf der Container‑Images. |
Ports und Protokolle
Folgende Ports und Protokolle werden benötigt:
| Port | Zweck |
|---|---|
| 443 | Zugriff auf die Container-Registry |
| 80 / 443 | HTTP / HTTPS für den Web-Zugriff auf ADOIT |
| Datenbankspezifische Ports | Verbindung zur externen Datenbank; abhängig vom eingesetzten DBMS |
Die TLS‑Terminierung erfolgt nicht innerhalb der ADOIT‑Container. Für verschlüsselten Zugriff muss die HTTPS‑Terminierung durch externe Komponenten wie Ingress‑Controller, Gateways oder Reverse Proxies erfolgen.
Hardware-Anforderungen
ADOIT Web-Client
Die Hardware-Anforderungen für den ADOIT Web‑Client richten sich in erster Linie nach den Anforderungen des eingesetzten Betriebssystems und Webbrowsers.
Als allgemeine Richtwerte gelten:
- Mindestens 4 GB RAM und eine Bildschirmauflösung von 1366 x 768 oder höher werden für eine akzeptable Performance empfohlen.
- Höhere Bildschirmauflösungen verbessern die Bedienbarkeit bei der Arbeit mit Modellen und Reports.
Server‑Komponenten
- Der Umfang der Nutzung (Anzahl gleichzeitiger Benutzer, Größe des Repositorys, Modellierungs‑ und Reporting‑Aktivität) ist der maßgebliche Faktor für die Skalierung der Server-Hardware.
- Es sollte ausreichende Ressourcenreserve eingeplant werden, um Lastspitzen, Hintergrundverarbeitung und betrieblichen Overhead abzufangen.
- Beim Betrieb von ADOIT in Kubernetes müssen Ressourcen-Requests und -Limits mit der verfügbaren Node‑Kapazität abgestimmt sein.
Typische Ressourcenanforderungen
Die folgenden Werte stellen typische Anforderungen an CPU und Speicher für die einzelnen ADOIT-Container dar.
| Komponente | CPU | Speicher |
|---|---|---|
| Web-Server-Container | 2 CPUs oder mehr |
|
| Applikations-Server-Container | 3 CPUs oder mehr |
|
Beispielhafte Ressourcen-Konfiguration
Die folgenden Werte zeigen, wie typische ADOIT-Sizing-Empfehlungen auf Kubernetes-Ressourceneinstellungen abgebildet werden können. Sie basieren auf den oben genannten empfohlenen Werten und sollten an die tatsächliche Last angepasst werden.
Web-Server-Container
| Parameter | Beispielwert |
|---|---|
| CPU-Request | 2 CPUs |
| CPU-Limit | 4 CPUs |
| Memory-Request | 4 GB |
| Memory-Limit | 8 GB |
Applikations-Server-Container
| Parameter | Beispielwert |
|---|---|
| CPU-Request | 3 CPUs |
| CPU-Limit | 6 CPUs |
| Memory-Request | 8 GB |
| Memory-Limit | 16 GB |
Hinweise zu Skalierung und Verfügbarkeit
- ADOIT unterstützt den Betrieb mehrerer Applikations‑Server‑Instanzen zu Verfügbarkeitszwecken, unter Berücksichtigung der dokumentierten architektonischen Einschränkungen.
- Eine horizontale automatische Skalierung wird nicht unterstützt; die Skalierung erfolgt primär durch vertikale Skalierung der verfügbaren Ressourcen.
- Bei Nutzung mehrerer Nodes muss die insgesamt verfügbare Ressourcenmenge den Anforderungen des jeweiligen Workloads entsprechen.
Datenbank-Server
| Festplattenspeicher |
|
| CPU |
|
| Speicher |
|
Authentifizierungsmechanismen
Dieser Abschnitt beschreibt die Authentifizierungsmechanismen für ADOIT. Die Authentifizierungsmechanismen können separat oder in Kombination verwendet werden. Abhängig von den verwendeten Authentifizierungsmechanismen können installationsspezifische Konfigurationsschritte notwendig sein. Bei weiterführenden Fragen zur Authentifizierung wenden Sie sich bitte an Ihren ADOIT-Kundenbetreuer.
Authentifizierungsmechanismen
| Standard ADOIT Benutzer |
|
| LDAP-Authentifizierung |
|
| IDM-Authentifizierung |
|
| SAML-Authentifizierung |
|
| OIDC-Authentifizierung |
|
LDAP-Support
|
Funktionsübersicht
Diese Tabelle enthält eine Zusammenfassung der Funktionen der verschiedenen Authentifizierungsmechanismen.
| Standard ADOIT Benutzer | LDAP-Authentifizierung | IDM-Authentifizierung | SAML-Authentifizierung | OIDC-Authentifizierung | |
|---|---|---|---|---|---|
| Anmeldung mit Benutzername und Passwort | Ja | Ja | Ja (abhängig von der IDM-Lösung) | Ja (abhängig vom SAML-IdP) | Ja (abhängig vom OP) |
| SSO | Nein | Nein | Ja (abhängig von der IDM-Lösung) | Ja (abhängig vom SAML-IdP) | Ja (abhängig vom OP) |
| Bei der Anmeldung Attribute, Rollen- und Gruppenzuordnung mit externem Benutzerverwaltungssystem abgleichen | Nein | Ja | Ja | Ja | Ja |
| Periodisch Attribute, Rollen- und Gruppenzuordnung mit externem Benutzerverwaltungssystem abgleichen | Nein | Ja | Ja (mit LDAP-Kopplung) | Ja (mit LDAP-Kopplung) | Ja (mit LDAP-Kopplung) |
| Benutzer automatisch anlegen | Nein | Ja | Ja | Ja | Ja |